Observabilidad de contenedores autoalojados con contexto de IA y registros persistentes
logdeck, por AmoabaKelvin, es un plano de control autoalojado que centraliza los registros de contenedores y la observabilidad para entornos Docker y Podman. La herramienta captura registros históricos, proporciona un punto final de contexto legible por máquina para asistentes de codificación de IA, y expone telemetría de contenedores en vivo junto con controles de ciclo de vida. Se envía como un despliegue compacto adecuado para hosts Linux y está diseñado para mantener los datos en las instalaciones, e integra flujos de trabajo de desarrollo habilitados por IA.
¿Para qué tareas puedes usarlo realmente?
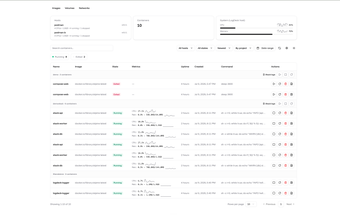
La herramienta se centra en la observabilidad de contenedores y el control operativo, combinando acceso a registros persistentes con gestión interactiva. Soporta comandos de ciclo de vida y operaciones de pila de Compose, proporciona una terminal en el navegador para contenedores en ejecución y muestra telemetría en vivo para que los operadores puedan inspeccionar tendencias de recursos. Las acciones típicas del flujo de trabajo incluyen:
- iniciar, detener, reiniciar, eliminar contenedores
- inspeccionar pilas de Compose y estados de servicio
- abrir una terminal en contenedores en ejecución desde el navegador
¿Qué tan duraderos y utilizables son sus registros y métricas?
La herramienta almacena el historial de ejecución para que los registros persistan a través de redeployments; los registros sobreviven explícitamente a un 'docker compose up --build' y eliminaciones de contenedores. La monitorización presenta números de CPU y memoria en vivo con tendencias históricas, y alertas automatizadas señalan muertes de contenedores, muertes por OOM y patrones de error de registro configurados. Los comentarios de la comunidad destacan el enfoque de registro persistente como una alternativa más sencilla a pilas de registro más pesadas para despliegues pequeños.
¿Requiere configuración técnica o habilidades para operar?
Los objetivos de despliegue son hosts Linux que ejecutan Docker o Podman y soportan control de host remoto a través de SSH o TCP sin necesidad de instalar agentes en los nodos de destino. El servidor del Protocolo de Contexto del Modelo incorporado expone el contexto de infraestructura a clientes compatibles con MCP como Claude Desktop, Cursor y Claude Code, permitiendo a los clientes de IA inspeccionar registros y realizar acciones de gestión. Por lo tanto, los operadores deben planificar el acceso al host y los permisos de los agentes como parte de la configuración.
Elección práctica para operadores que desean control local con acceso a IA
La herramienta se adapta a equipos que priorizan la observabilidad en las instalaciones y están preparados para gestionar los permisos de los agentes para el acceso programático. Se espera definir políticas de acceso de host y límites de agentes antes de habilitar operaciones impulsadas por IA, ya que los clientes conectados pueden actuar sobre la infraestructura. Es una opción pragmática para los autoalojadores enfocados en DevOps que aceptan controles de acceso gestionados por operadores y administración basada en SSH.